什麼是行動應用程式安全?
行動應用程式安全(Mobile App Security)是保護行動應用程式、其處理的資料以及應用所連接服務,避免未經授權存取、濫用和網路攻擊的一系列做法。
這很重要,因為行動應用程式常被用於銀行交易、線上購物、即時通訊和存取企業系統等敏感活動。應用程式的安全弱點可能導致個人資訊、登入憑證、付款資料或公司資料外洩。
行動應用程式安全不同於行動裝置安全,後者著重保護手機或平板本身;也不同於應用程式隱私,隱私議題重點在於個資如何被蒐集與分享。
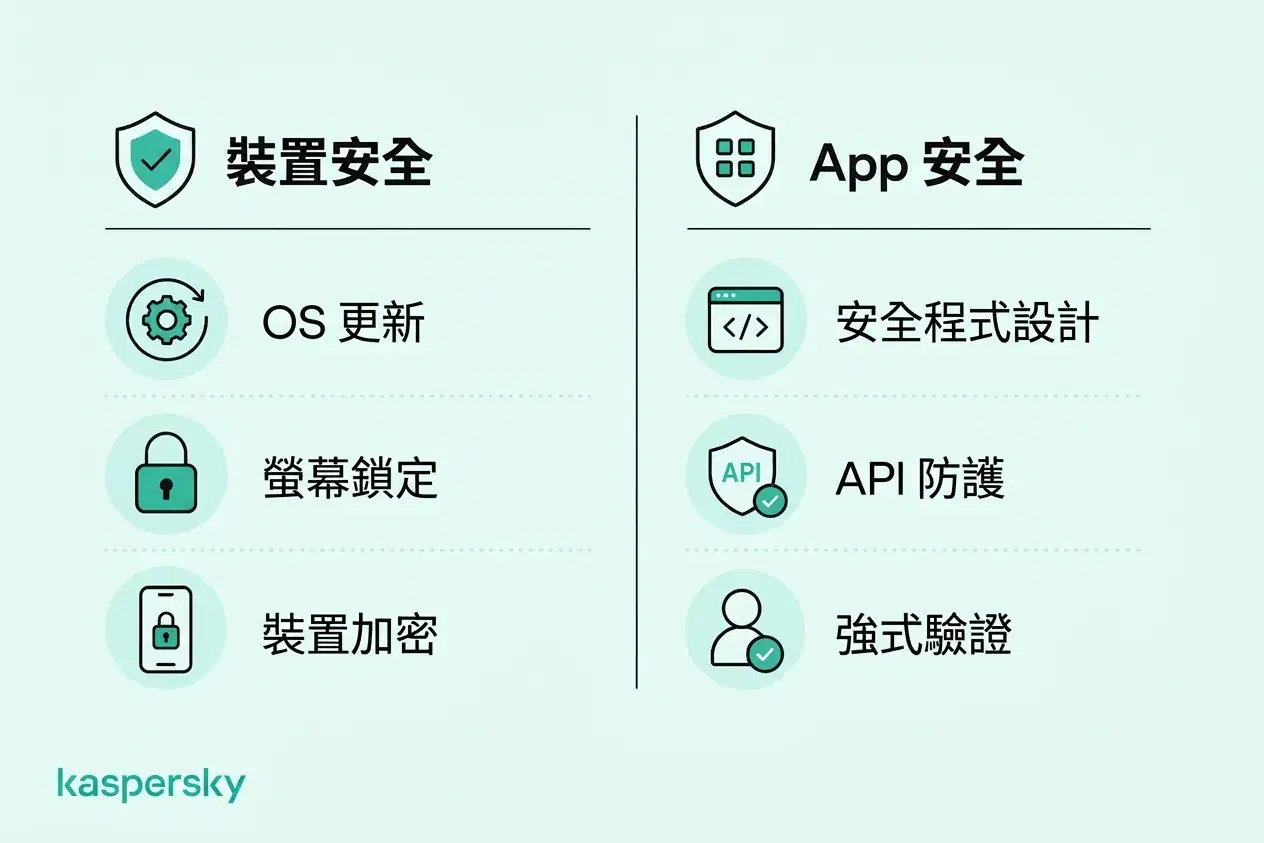
責任也屬於多方:開發者需建立並測試安全的應用,組織需管理存取並保護後端系統;使用者則應維持應用程式更新,並保護其帳戶與資料。
- 行動應用程式安全可保護應用、使用者資料與應用所連接的服務。
- 常見風險包括不安全的資料儲存、弱化的身分驗證、通訊脆弱性、惡意應用以及過時的元件。
- 開發者負責安全設計、編碼、測試與維護。
- 使用者可透過安裝可信應用、檢查權限、保持軟體更新以及保護帳戶來降低風險。
- 企業應控制公司應用與資料的存取,尤其是在員工與 BYOD 裝置上。
- 行動應用程式安全與裝置安全、隱私相關,但三者並非相同概念。
最常見的行動應用程式安全威脅與弱點是什麼?
弱點是應用或其支援系統中的缺陷;攻擊手法則是利用這些缺陷的方式。後果可能從資料遺失到立即的財務損失不等。
常見風險會同時影響 Android 與 iOS 應用,並與 OWASP Mobile Top 10 所列問題重疊,包括不安全的資料處理、弱化的身分驗證、通訊脆弱性與不安全的軟體元件。這些弱點可能影響銀行、購物、通訊平台與企業軟體等各類應用。
不安全的資料儲存與通訊
若應用在裝置上以不安全方式儲存敏感資訊、透過保護不足的連線傳輸,或依賴脆弱的 APIs,敏感資料就可能外洩。
這可能使個資、登入憑證、付款資訊與企業資料面臨風險。例如不安全的金融應用可能洩露交易明細;企業用應用若有漏洞,可能外洩客戶紀錄或機密文件。
弱化的身分驗證與存取控制
不良的驗證、 insecure session 處理不當與薄弱的授權機制,可能讓攻擊者取得不該存取的帳戶或資訊。
可能的結果包括帳戶接管、權限升級或讀取其他使用者資料。在購物應用中,這可能暴露已儲存的付款資料;在企業應用中,可能讓未授權者查看內部紀錄或管理功能。
惡意程式、應用竄改與逆向工程
行動威脅亦包含惡意應用、間諜程式、銀行木馬以及偽裝的合法應用,目的可能為竊取憑證、監控活動或轉導付款。
逆向工程是分析應用程式碼或行為以理解其運作方式。雖然可用於正當安全研究,攻擊者也會用來尋找弱點或繞過保護。應用竄改則指未經授權的修改,可能改變功能、破壞安全控制或協助詐欺。合法應用本身若含漏洞,也可能被攻擊者利用。
過時的軟體與脆弱元件
應用常依賴第三方 SDKs、函式庫與其他軟體元件;若這些元件過時或不安全,即使應用原始碼設計良好也可能引入弱點。
未修補的應用與不再支援的元件尤其危險,因為已知漏洞仍可能被利用。軟體供應鏈問題也可能影響大量應用,當多個應用依賴同一個有漏洞的第三方元件時風險會擴大。
行動應用程式安全檢查清單應包含哪些項目?
行動應用程式安全檢查清單應涵蓋五大核心領域:架構與權限、驗證與授權、資料儲存與隱私、網路通訊與 APIs,以及應用完整性與測試。
這些防護應在應用的開發與維運全週期中考量。開發者與提供行動服務的組織應以 OWASP Mobile Application Security Verification Standard(MASVS)等框架,並參考 Android 與 iOS 的安全指引來落實。
安全的架構與權限
應遵循最小權限原則,僅授予使用者元件與服務所需的最低存取權限。
開發者應避免將密碼、API 金鑰與其他祕密硬編碼,並將敏感資訊不必要的暴露降到最低。第三方 SDKs 與相依性須在整個生命週期中評估其漏洞風險,應用架構也應限制單一元件被攻陷時的影響範圍。
驗證與授權
驗證應安全地核實使用者身分,授權則應控制每位使用者可存取的項目。重要的存取決策應在伺服器端強制執行,而非僅依賴行動應用端。
應用應支援適當的 MFA 與安全的帳戶恢復機制。驗證權杖應透過安全儲存與謹慎的會話管理保護,以避免使用者在未被授權的情況下存取功能或資訊。
安全的資料儲存與隱私
行動應用的加密能保護裝置與後端系統上儲存的敏感資訊。搭配適當的存取控制與安全的金鑰管理,加密 可降低資料被未授權存取的風險。
Android Keystore 可在 Android 裝置上安全儲存密鑰;iOS 的 Keychain 則提供受保護的憑證與小型敏感資料儲存。這些機制不應成為儲存過多資訊的理由。
應用也應盡量減少不必要的蒐集與保留,並避免敏感資料出現在日誌、備份、通知或對外暴露的介面中。
安全的網路通訊與 APIs
應用與其伺服器間的通訊應使用 HTTPS 並搭配正確設定的 TLS。
APIs 應要求安全的驗證與授權,並在伺服器端驗證請求。對於高風險應用,可能需要額外防護以防止截取或操控,但敏感資料絕不應透過不安全通道傳送。
應用完整性與安全測試
應用完整性控制可協助偵測或阻止未經授權的修改,而行動應用安全測試則在攻擊者利用前找出漏洞。這些措施能協助開發者在應用生命週期中降低安全風險。
程式碼混淆、完整性檢查與執行時保護能增加逆向工程與竄改的難度,但無法保證應用完全免疫攻擊。
安全測試應內建於開發流程,而非只在發佈時進行。可包含:
- SAST: 檢視原始碼或二進位檔以尋找安全弱點。
- DAST: 測試執行中應用以找出可被利用的行為。
- 弱點評估:辨識並優先處理已知弱點。
- 滲透測試:模擬真實攻擊以測試弱點是否可被利用。
在重大應用變更後以及新威脅或弱點出現時,應重複進行測試。
|
安全領域 |
關鍵驗證問題 |
|
架構與權限 |
應用是否遵循最小權限?第三方相依性是否有漏洞評估? |
|
驗證與授權 |
使用者是否以安全方式驗證?存取控制是否在伺服器端強制執行? |
|
資料儲存與隱私 |
敏感資訊在儲存時是否受保護?是否避免不必要的資料蒐集? |
|
網路通訊 |
應用與伺服器的連線是否已加密?APIs 是否已妥善保護? |
|
應用完整性與測試 |
應用是否針對相關竄改風險受到保護?是否定期進行安全測試? |
如何提升行動應用程式安全?
行動應用程式安全取決於應用如何被開發與如何被使用。開發者負責安全設計、編碼、測試與後端防護;個人與企業則可透過更安全的應用選擇、帳戶保護、權限管理與裝置管理來降低風險。
安全軟體能為某些威脅提供額外防護層,例如 惡意程式、網路釣魚 與惡意連結,但無法修復不安全的應用程式碼或供應商後端系統中的漏洞。
個人使用者的行動應用安全最佳做法
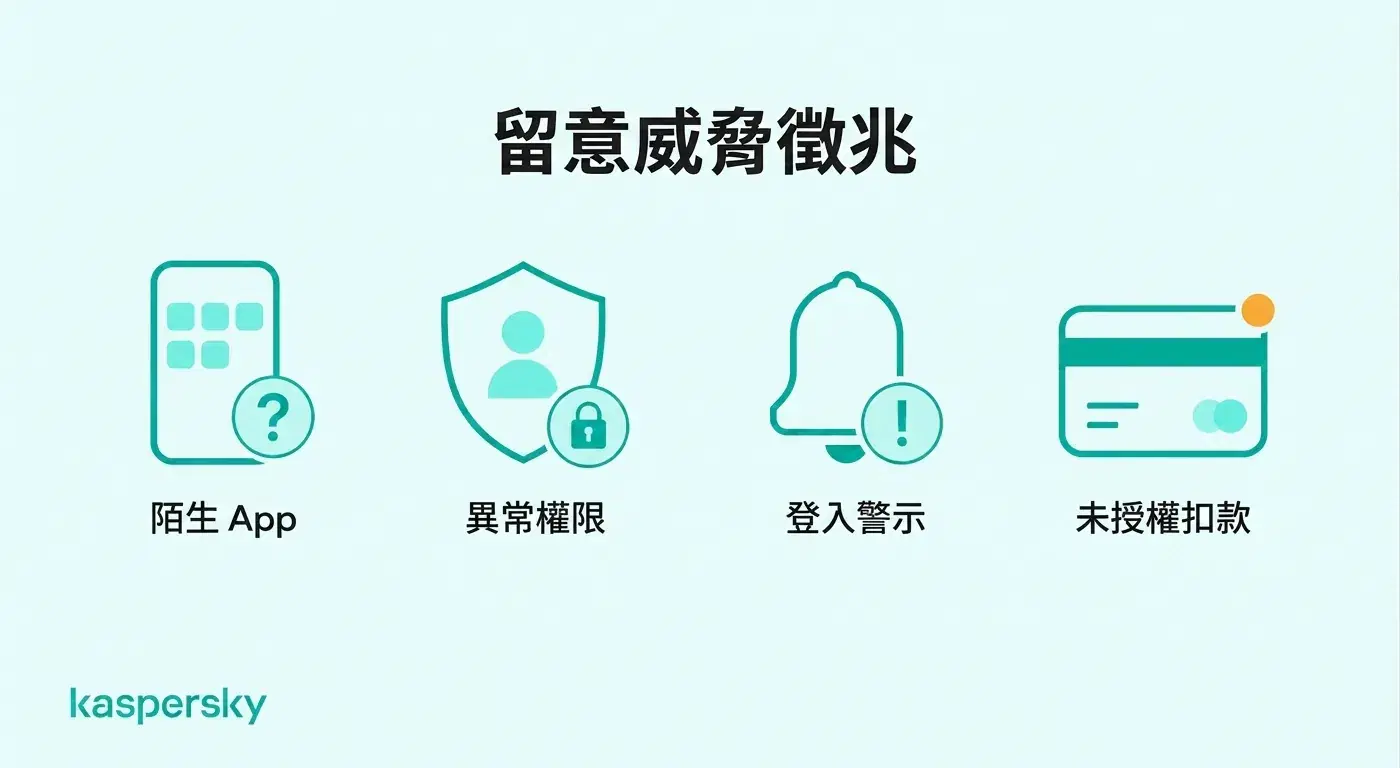
- 從可信來源下載應用:優先使用知名應用商店,確認開發者,對不熟悉的 APK 檔案或安裝連結保持謹慎。
- 檢查權限:限制對位置、通訊錄、相機、麥克風等敏感權限的不必要存取。
- 保持應用更新:即時安裝應用與作業系統更新,並移除不再使用或已停用支援的應用。
- 保護帳戶:使用獨一無二的密碼、密碼管理工具,並在可用時啟用多因素身份驗證(MFA)。
- 留意可疑行為:調查不明應用、異常的權限要求、非預期的登入警示或未授權的帳戶活動。
- 使用適當的安全軟體:選擇可信的行動防護軟體,可協助偵測惡意應用、釣魚嘗試與不安全連結,視裝置與支援功能而定。
小型企業的行動應用安全最佳做法
小型企業應結合員工教育與對可存取公司資料之行動應用的控管。
- 控管應用使用:定義哪些應用被核准存取企業系統與資料。
- 保護企業帳戶:要求適當的多因素身份驗證(MFA),並依員工職責限制權限。
- 管理行動風險:為公司自有與 BYOD 裝置設定最低安全要求,以存取企業應用。
- 保護公司資料:限制對客戶紀錄、機密文件與雲端服務的非必要存取。
- 訓練員工:協助員工辨識惡意應用、詐騙安裝連結與可疑登入請求。
- 採用適當的安全措施:結合 端點防護、帳戶安全、存取控制與員工意識培訓,而非依賴單一防護。
Kaspersky Small Office Security 可協助小型企業擴展整體的 資安,保護支援的商務裝置與帳戶。獲獎防護,無需 IT 團隊。
如果行動應用遭到入侵,應該怎麼做?
若懷疑行動應用遭到入侵,請停止使用該應用、保護受影響的帳戶,並調查是否有敏感資訊洩漏。迅速採取行動可減少未授權存取、財務損失與進一步損害。
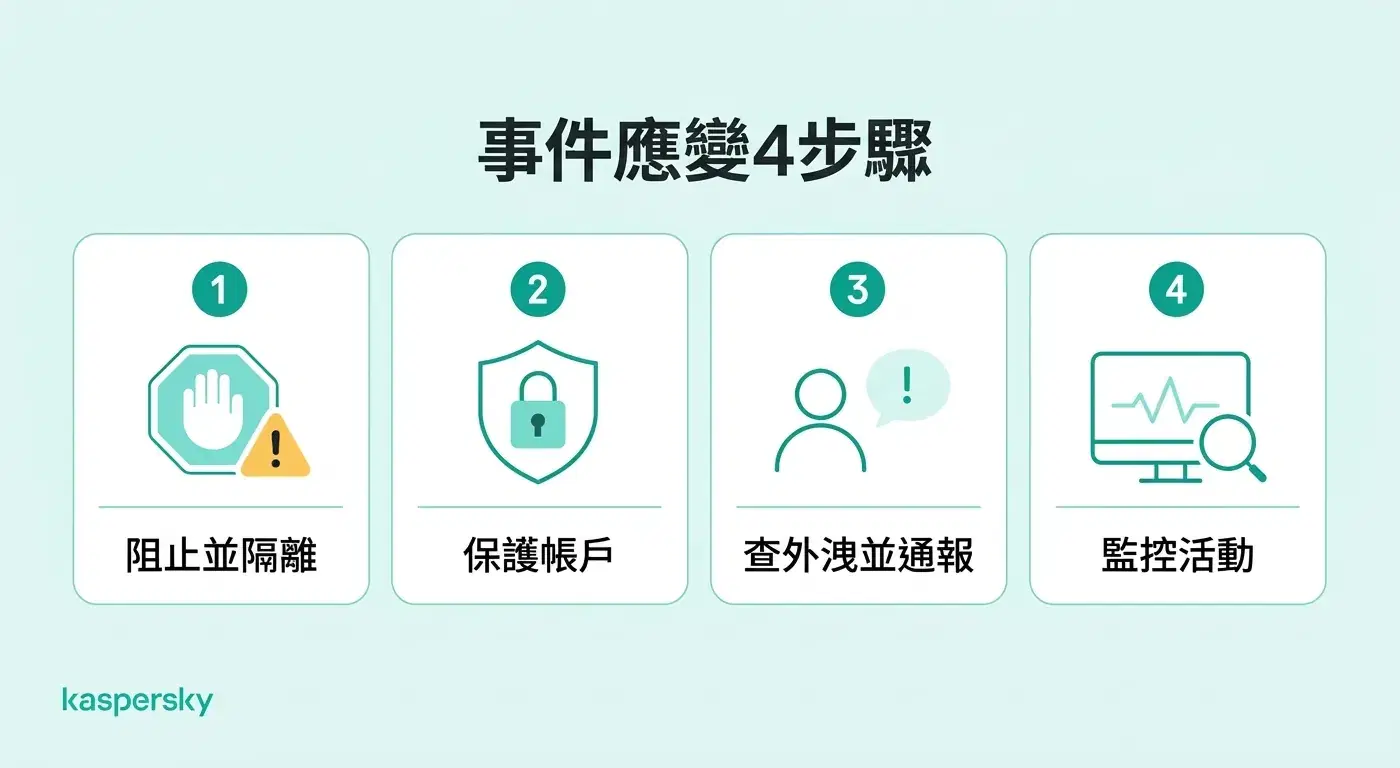
- 識別可疑活動: 注意不明應用、非預期的權限要求、安全警示、未授權交易或異常帳戶活動。
- 遏止威脅: 停止使用受影響應用。如懷疑為惡意程式,適時將裝置與網路斷線,並移除或隔離該惡意應用。
- 保護您的帳戶: 使用可信裝置變更可能遭入侵的密碼、撤銷有效工作階段,並啟用多因素身份驗證。
- 檢查是否有資料外洩: 確認個人資料、付款資訊、登入憑證或企業紀錄是否可能被存取。
- 通知相關單位: 若財務資訊有風險,請聯絡您的銀行。對企業應用,請向 IT 管理員或資安團隊通報事件。
- 持續監控後續威脅: 注意可疑登入、未授權交易及其他持續被入侵的跡象。
延伸閱讀:
推薦產品:
FAQs
如何判斷一個行動應用是否安全?
沒有單一指標可以證明應用絕對安全。實用的判斷依據包含可信的開發者、定期更新、合理的權限要求、安全的登入選項,以及透過受信任通路發佈。對高風險應用,開發者還應遵循像是 OWASP 與 MASVS 等認可標準。
什麼是行動應用威脅監控?
行動應用威脅監控是觀察來自應用或裝置的訊號,以偵測可疑活動,例如竄改、無效的簽章、異常的 API 請求、機器人活動或其他攻擊跡象。它能幫助開發者了解應用在發佈後如何被攻擊。
行動應用安全測試與滲透測試有何不同?
行動應用安全測試是更廣義的程序,使用靜態分析、動態測試、設定檢視與相依性檢查等方法來檢測漏洞。滲透測試則較著重模擬真實攻擊,驗證已識別的弱點是否能被實際利用。
什麼是行動應用憑證驗證?
行動應用憑證驗證利用平台提供的憑證或證明,協助伺服器評估應用的身分與完整性。依據不同機制,它可以協助偵測未經授權的修改或可疑環境,但無法保證某應用或裝置完全安全。