員工用私人筆電處理公務安全嗎?
員工若符合正確的資安要求,並對公司系統的存取加以控管,使用私人筆電辦公是可以安全進行的。
這種做法通常稱為 BYOD(BYOD,自帶裝置,Bring Your Own Device)。它允許員工使用自己的筆電辦公,而非依賴公司配發的設備。BYOD 能讓遠端工作更具彈性且成本較低,對資源有限的中小企業尤其有幫助。但員工在居家辦公時仍必須遵守明確的安全規範。
主要差別在於控管權。企業通常能對公司發放的硬體進行較全面的管理,例如安裝防護軟體、強制更新、控管存取權限,並在所有裝置上統一安全設定。採用 BYOD 時,部分責任會轉由員工承擔。企業在允許存取公司信件、檔案、雲端服務或其他系統前,應訂定清楚的最低標準。
當私人筆電持續更新、具備惡意程式防護、採用強韌驗證且依公司資安規範使用時,BYOD 是可行的選項。但若員工處理極度敏感資料,或個人裝置無法達成公司要求的安全標準,則不宜採用。
- BYOD 允許員工使用私人筆電辦公,前提是裝置符合公司資安要求。
- 保持私人筆電更新、安裝可靠的端點防護、啟用裝置加密並設定自動鎖定螢幕。
- BYOD 最大的挑戰是企業對個人擁有裝置的能見度與控管較低。
- 多重驗證(MFA)、獨特密碼、加密與受控存取可以降低遺失裝置或帳號遭入侵的影響。
- 工作資料應儲存在公司核准的帳號與儲存空間,而非個人雲端或非授權服務。
- 當涉及高度敏感資訊或個人裝置無法達到安全標準時,BYOD 可能不適合。
採用 BYOD 時最大的資安風險為何?
採用 BYOD 的主要風險不只是裝置屬私人所有,而是企業通常對個人裝置的設定與使用情形能見度較低。
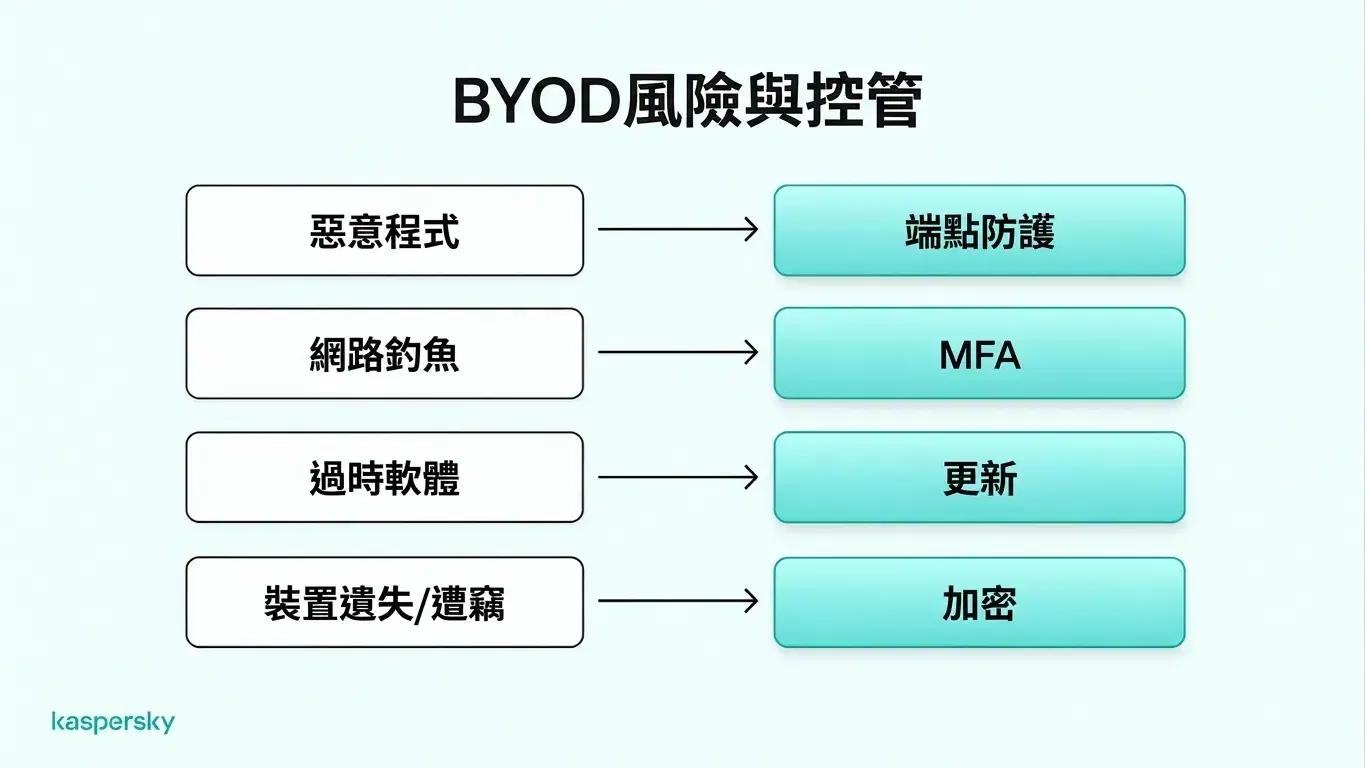
惡意程式與 勒索軟體 可能感染筆電,使攻擊者取得公司檔案或帳號。網路釣魚 會導致員工洩露帳密或安裝惡意軟體;過時的作業系統、瀏覽器與應用程式可能含有已在新版修補的弱點。與公司控管的裝置不同,私人筆電通常仰賴員工自行安裝更新並持續維護安全防護。
共用裝置也是一項風險。如果家人或其他使用者能存取同一台筆電,可能無意安裝不安全的軟體或洩露公司資訊。使用不安全的網路連線也會提高風險,尤其在遠端存取保護不足時。
當員工把公司資料儲存在個人雲端帳號、本機資料夾或未經授權的應用程式時,公司對資訊的控管就會變得困難。員工離職時,企業可能無法辨識或移除仍留存在私人裝置上的公司檔案。
遺失或被竊的筆電也會暴露公司資訊。若未啟用全磁碟加密(FDE)、螢幕鎖定與強韌的裝置驗證,風險會更高。
這些風險在不同員工間會有顯著差異,視其裝置、軟體與資安習慣而定。建立一致的 資安 要求能協助中小企業縮小這些差距並更有效保護公司資料。
如何提升遠端員工的 BYOD 安全?
提升 BYOD 安全最有效的方式是結合多項基本防護措施。每台核准的私人筆電都應符合裝置安全的最低標準,涵蓋帳號保護與公司資料處理方式。
強化安全不必仰賴複雜基礎架構。保持裝置更新、使用可靠的端點防護、要求強韌驗證,並確保工作資料留在公司核准的系統內,即可減少多數常見風險。
防範惡意程式及未授權存取
用於工作的私人筆電應執行受支援的作業系統,並保持瀏覽器與安全工具為最新版本。安全補丁可修補已知弱點,避免被攻擊者利用。
亦應安裝可靠的端點防護,以偵測並攔截惡意程式、勒索軟體等威脅。這在 BYOD 裝置上尤其重要,因為員工可能也用它進行個人瀏覽,並下載公司控管外的應用程式或檔案。
全磁碟加密(FDE)能在筆電遺失或被竊時保護資料。裝置應啟用自動鎖定與安全驗證,例如 強密碼 或 PIN,並在支援時採用生物辨識。
安全的遠端存取公司系統
企業信箱與其他重要帳號應啟用多重驗證(MFA,MFA)。這在密碼被盜時,能提供額外的防護以防止帳號被接管。
員工應為公司帳號使用強而獨立的密碼,並建議以 密碼管理工具 保存。若支援,Passkey 也可作為更安全的登入選項。
遠端工作時應使用安全的 Wi‑Fi 與加密連線存取公司系統。當連線到私有公司資源或公司提供遠端存取時,可能需使用 VPN(虛擬私人網路,VPN)。不過,VPN 只是其中一層防護,不能取代 端點防護、多重驗證或良好的帳號管理習慣。
區分工作與個人資料
工作資料應儲存在公司核准的帳號與公司管理的雲端儲存。例如員工應將公司文件存到核准的 Microsoft 365 或 Google Workspace 帳號,而非個人雲端硬碟。這有助於企業控管敏感檔案的存取。
家中其他成員不應能存取公司資料。建立獨立的使用者帳號可降低誤觸風險;分開的瀏覽器設定檔也能讓工作與個人登入更清楚區分。
這些措施可改善組織與降低個人與工作行為的交叉,但無法提供完整的隔離。如果裝置本身遭駭,惡意程式仍可能影響多個帳號或設定檔。
中小企業如何管理 BYOD 的安全?
中小企業可透過在員工將私人筆電連接公司系統前訂定明確規則來更有效管理 BYOD。
一份 BYOD 政策應說明哪些裝置被允許、必須達到的最低安全標準、員工應使用的應用程式與服務,以及員工的責任。政策也應涵蓋可接受使用範圍、公司資訊的儲存方式,以及裝置遺失、遭入侵或不再用於工作時的處理程序。
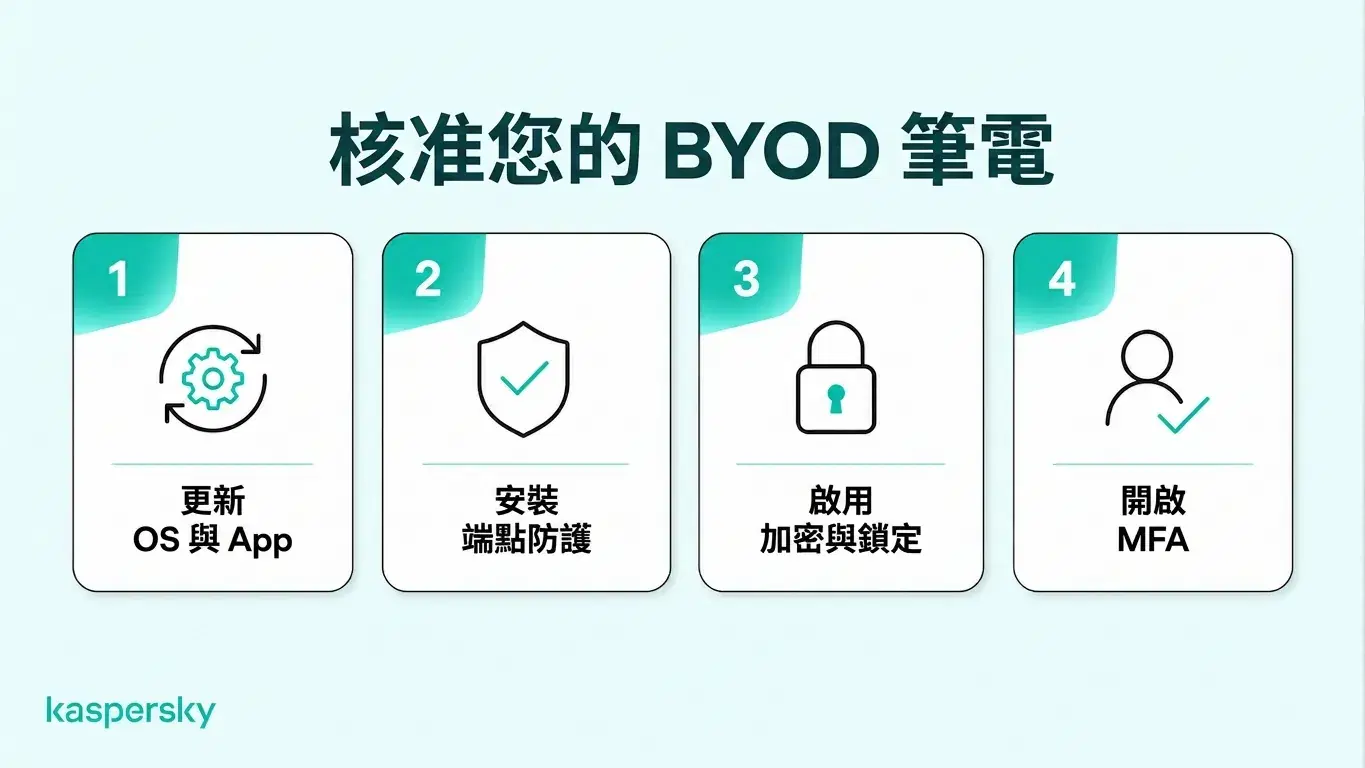
在授予系統存取前,中小企業應驗證私人筆電是否符合最低安全要求。例如,員工可填寫裝置核可清單,確認作業系統受支援、已安裝安全更新、端點防護處於啟用狀態,且已啟用 加密。定期檢查可協助找出不再符合要求的裝置。
存取權應遵循最小權限原則。僅授予員工其工作所需的系統與資訊。職責變動時應檢視並更新權限,員工離職時應立即撤除。離職流程也應處理仍可能留存在私人筆電上的公司檔案。
集中化的安全工具能簡化管理,協助企業從一處控管存取與裝置防護。任何監控行為應限於業務必要的範圍,並避免對員工個人活動或檔案產生不必要的能見度。
經業界領先實驗室獨立測試並獲獎認可。
若員工的私人筆電遭到入侵,應該怎麼做?
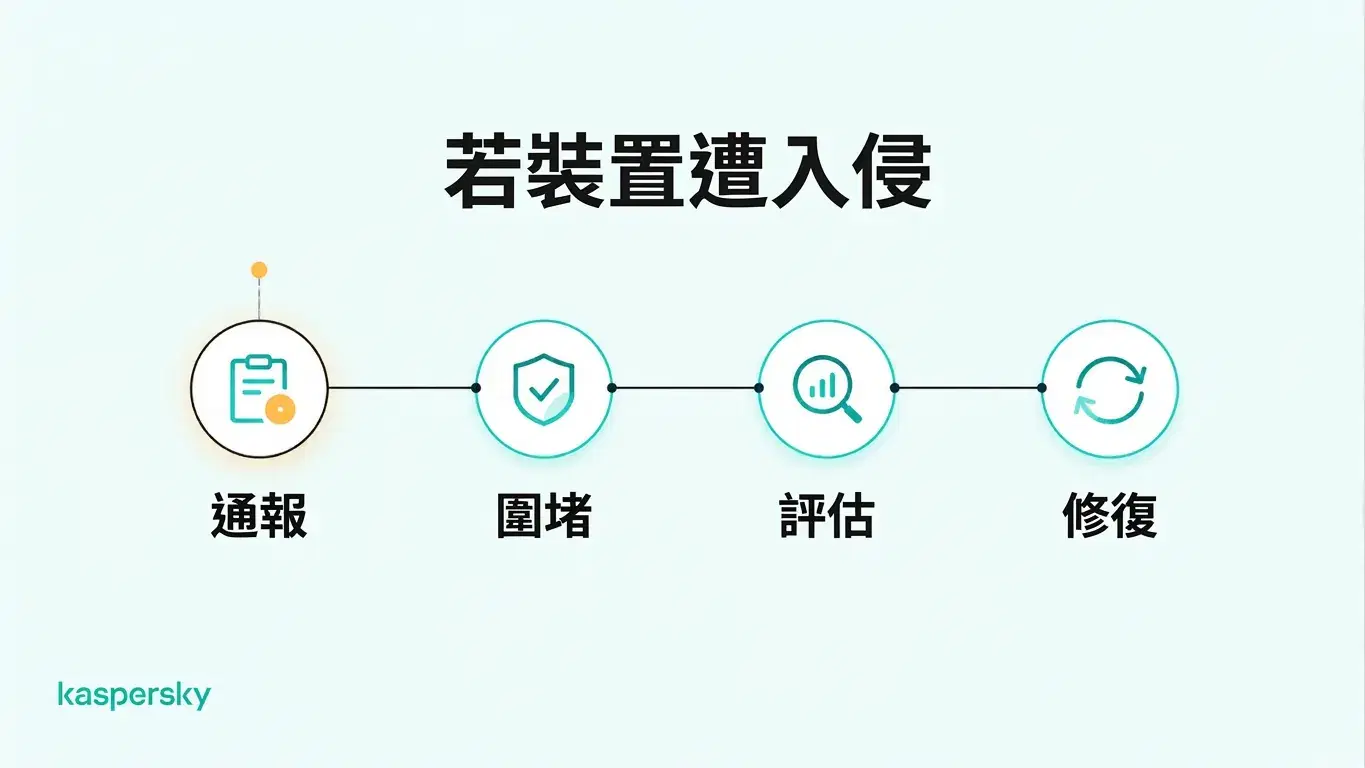
員工應盡快通報疑似的惡意程式、未授權存取或筆電遺失與被竊。快速通報能給企業更多時間限制存取並保護受影響的帳號。
首要任務是隔離。這可能包括暫時阻擋該裝置存取公司系統、登出所有活動中的會話、重設受影響的憑證,或將可能受感染的裝置隔離以進行檢查。
在立即威脅受控後,企業應評估公司帳號、檔案或系統是否遭到外洩。檢查項目包括:
- 裝置上是否儲存公司檔案
- 哪些公司帳號在該裝置上有活動中的會話
- 是否有可疑登入紀錄
- 該裝置是否曾存取敏感系統或雲端服務。
若懷疑有惡意程式,應先清理裝置並檢查是否乾淨,再在已知安全的裝置上變更重要憑證。敏感帳號的變更應從已確認為潔淨的裝置執行。
遭入侵的私人筆電在安全問題解決且再次符合公司 BYOD 要求前,不應恢復對公司系統的存取。若是遺失或被竊,受影響的帳號與會話應持續受限,直到企業確認公司存取已被確保。
延伸閱讀:
推薦產品:
FAQs
雇主可以監控員工的私人筆電嗎?
可以,雇主可能會監控與工作相關的活動或私人筆電上的安全設定,但須視適用法律與公司政策而定。監控應透明、限於正當的業務需要,並尊重員工隱私。
公司可以遠端清除員工的私人筆電嗎?
可以,某些裝置管理工具允許公司遠端清除整台筆電(含個人檔案)。另一些工具則能選擇性移除公司資料。員工在同意裝置管理前應了解這些功能。
員工私人筆電上的安全軟體費用誰負擔?
雇主通常會支付私人辦公用筆電所需的資安軟體,以確保保護一致。但費用由誰負擔仍取決於公司政策、雇傭合約與適用法律。
中小企業應該提供筆電還是允許員工使用自備裝置?
當企業需要更高的安全控管或處理敏感資料時,公司擁有的筆電通常較為理想。若私人裝置能符合公司安全標準,BYOD 可提供彈性並降低設備成本。